
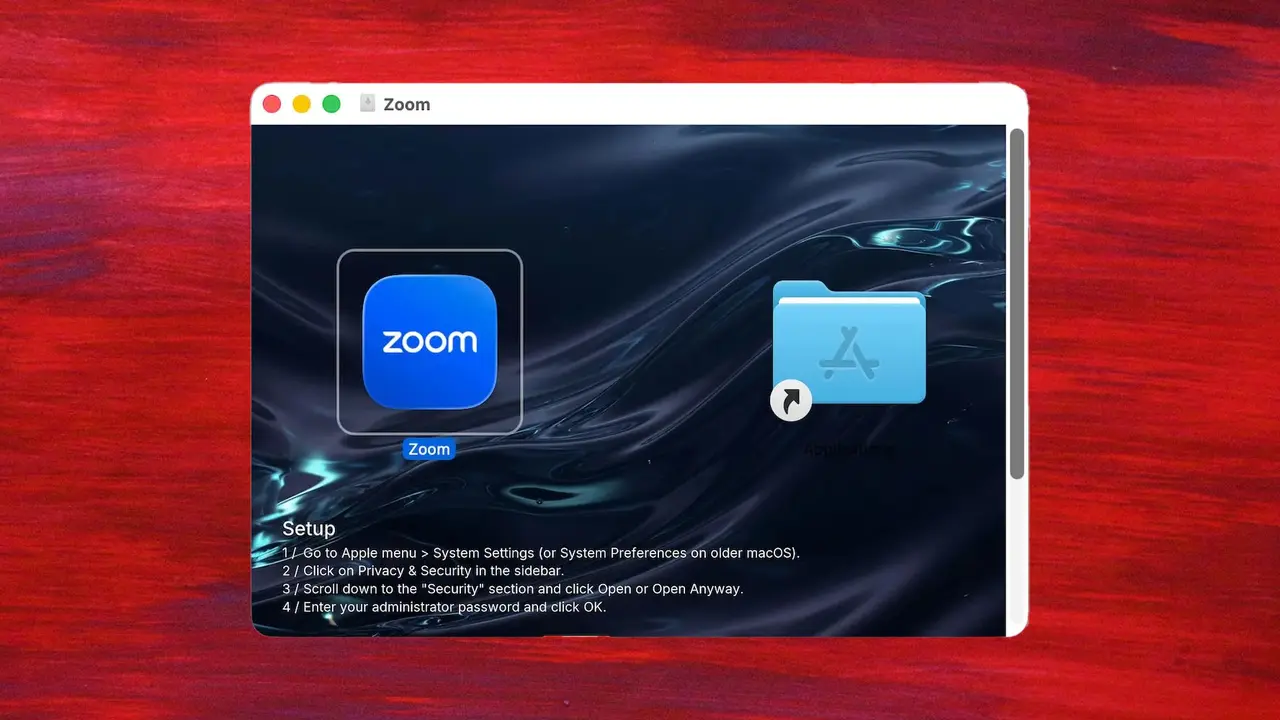
Siber güvenlik firması Jamf, popüler video konferans uygulaması Zoom için hazırlanan sahte bir Mac yükleyicisinin, Apple’ın Gatekeeper güvenlik önlemlerini devre dışı bırakmak için sinsi bir yöntem kullandığını ortaya çıkardı. CloudSyncD olarak adlandırılan bu kötü amaçlı yazılım, kullanıcıları meşru bir uygulama kurduklarına inandırarak sistemlerine sızıyor. İlgili çözümler: i̇lan scripti v9
Saldırganlar, Gatekeeper korumasını aşmak için kullanıcıları sistem ayarlarında manuel değişiklik yapmaya yönlendiren görsel talimatlar içeren disk kalıpları tasarlıyor. Bu yöntemle başarılı olan siber suçlular, sistemde hem gerçek Zoom uygulamasını çalıştırıyor hem de arka planda kullanıcı verilerini çalarak belirli aralıklarla kendi sunucularına ileten tehlikeli bir arka kapı oluşturuyor. İlgili çözümler: e-ticaret danışmanlığı
CloudSyncD adlı kötü amaçlı yazılım, sahte Zoom yükleyicileri aracılığıyla Mac sistemlerine sızıyor.
Kullanıcılar, Gatekeeper korumasını devre dışı bırakmaları için görsel talimatlarla manipüle ediliyor.
Sistem, her sekiz saniyede bir verileri saldırganın uzak sunucusuna aktaran bir casus yazılım çalıştırıyor.
Saldırganlar Gatekeeper Korumasını Nasıl Atlatıyor?
Apple’ın Gatekeeper özelliği, notarize edilmemiş (onaylanmamış) uygulamaların çalışmasını engelleyerek Mac kullanıcılarını kötü amaçlı yazılımlardan korumayı amaçlar. Ancak, CloudSyncD saldırganları bu korumayı aşmak için oldukça kurnaz bir sosyal mühendislik yöntemi geliştirmiştir. İlgili çözümler: içerik yönetim sistemi
Sahte kurulum dosyasını açan kurbanlar, bir disk görüntüsü ile karşılaşırlar. Bu görüntü, kullanıcılara “Ayarlar” menüsüne gitmelerini ve “Güvenlik” sekmesi üzerinden “Yine de Aç” butonuna tıklamalarını adım adım anlatan bir rehber sunar. İlgili çözümler: gayrimenkul sitesi kurma
Kullanıcılar aslında kendi elleriyle güvenlik duvarını devre dışı bırakmış olurlar. Bu durum, sistemin korunaksız hale gelmesine ve kötü amaçlı yazılımın herhangi bir engelle karşılaşmadan yüklenmesine olanak tanır. Dolandırıcıların bu yöntemi, kurbanı teknik bir sorunu çözdüğüne ikna etmek üzerine kuruludur. İlgili çözümler: müşteri yönetim sistemi
Sisteme Sızan Yazılım Verileri Nasıl Çalıyor?
Kötü amaçlı yazılım sistemde aktif hale geldiğinde, yalnızca Zoom’un meşru sürümünü kurmakla kalmaz, aynı zamanda bir bilgi hırsızı (infostealer) işlevini de başlatır. Bu zararlı yazılım, sistemdeki kullanıcı hareketlerini izleyerek hassas bilgileri toplar. Elde edilen veriler, belirli aralıklarla saldırganların kontrol ettiği komuta kontrol sunucularına gönderilir.
Jamf tarafından yapılan analizler, bu sürecin oldukça hızlı işlediğini ve verilerin her sekiz saniyede bir güncellendiğini göstermektedir. Bu kadar sık veri iletimi, sistem kaynaklarının tüketilmesine neden olabileceği gibi, kişisel bilgilerin hızla el değiştirmesine de zemin hazırlar. Uygulama ikonunun gerçek Zoom ile aynı görünmesi, kullanıcıların durumun farkına varmasını zorlaştıran en büyük etkenlerden biridir. İlgili çözümler: çok kategorili ilan sitesi
Güvenli Bir Mac Deneyimi İçin Neler Yapılmalı?
Mac kullanıcılarının bu tarz tehditlerden korunmaları için en temel kural, uygulamaları sadece resmi kaynaklardan edinmektir. Apple’ın resmi App Store’u veya uygulama geliştiricisinin kendi doğrulanmış internet sitesi dışındaki kaynaklardan yazılım indirmek, sistem güvenliği açısından büyük riskler taşır. Ayrıca, işletim sisteminin güvenlik ayarlarını manuel olarak değiştirmeniz istendiğinde, bunun meşru bir işlem olup olmadığını her zaman sorgulamalısınız.
Şüpheli görünen veya beklenmedik bir şekilde gelen kurulum dosyalarına karşı dikkatli olmak, dijital güvenliğin ilk adımıdır. Tanımadığınız veya güvenilir olmayan kaynaklardan gelen disk görsellerini asla sisteminize bağlamayın ve bilinmeyen yazılımlara yönetici şifrenizle onay vermeyin.
Kaynak: ShiftDelete.Net
