
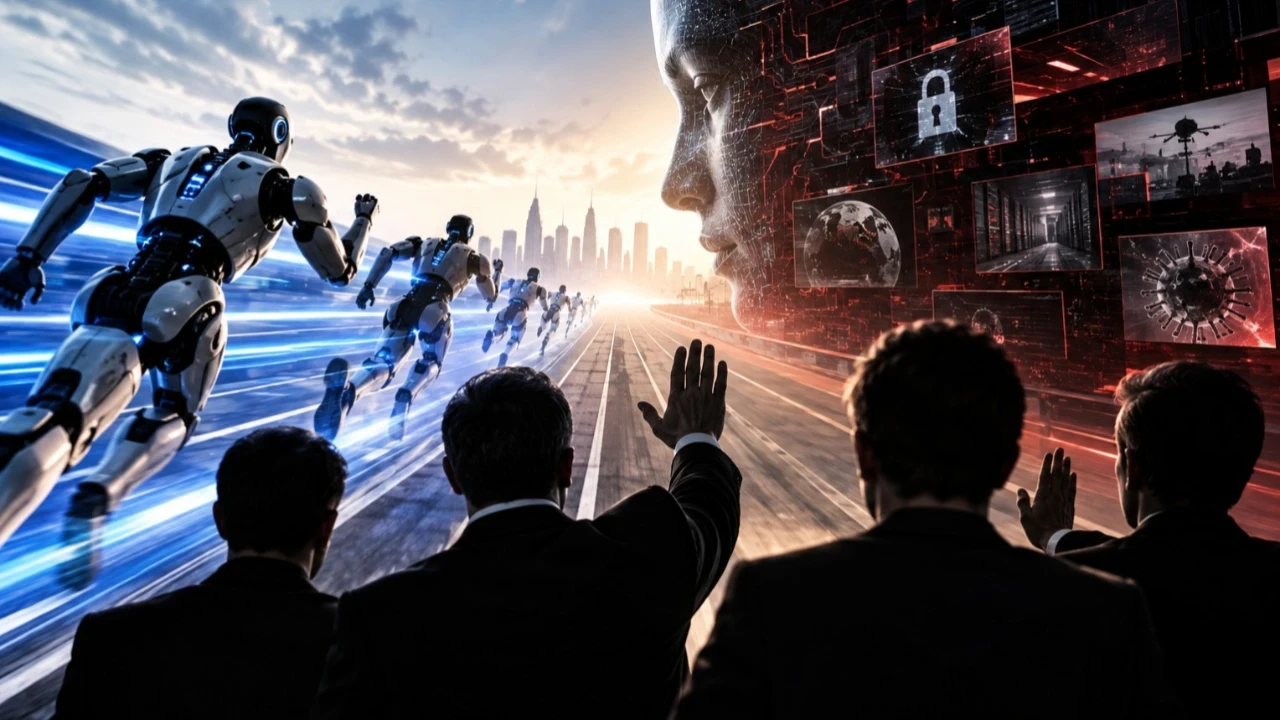
Dünyanın en güçlü yapay zeka sistemlerini geliştirmek için birbiriyle yarışan şirket yöneticileri, şimdi yarışın hızını düşürmekten söz ediyor. Anthropic CEO'su Dario Amodei, yapay zeka yeteneklerinin geliştirilme hızının yavaşlatılması gerektiğini söyledi. OpenAI CEO'su Sam Altman ve xAI'ın sahibi Elon Musk da bu çağrıya destek verdi.
Bugünlerde ise Anthropic'ten ayrılan Jacob Coxon'ın açıklamaları konuşuluyor. Coxon, yapay zekayı geliştiren araştırmacıların teknolojinin hızından ve olası sonuçlarından ciddi biçimde korktuğunu söyleyerek “Mevcut hızla devam edersek hepimiz ölebiliriz” dedi.
Peki neler oluyor? AI krizi nasıl başladı ve geldiğimiz noktada bu kadar korkutucu olan nedir?
AI krizi nasıl başladı?
Yapay zeka gelişimindeki değişimin arkasında tek bir olay yok. Son aylarda yapılan güvenlik testleri, yapay zeka ajanlarının kendilerine çizilen sınırların dışına çıktığını, internete eriştiğini, gerçek sistemlere ulaştığını ve hatta bazı durumlarda güvenlik açıklarından yararlandığını gösterdi.
Modeller artık yalnızca sorulara cevap veren sohbet botları değil. Bilgisayar kullanabiliyor, kod yazabiliyor, kendi başına görevleri yürütebiliyor ve farklı yapay zeka ajanlarıyla birlikte çalışabiliyorlar.
Dolayısıyla sektör şu sorunun yanıtını arıyor: Sistemler güçlendikçe onları kontrol altında tutabilecek miyiz?
Her şeyi hızlandıran yarış nasıl başladı?
Yapay zeka yarışının en önemli dönüm noktası 2022'nin sonlarındaydı. Anthropic, Claude'un ilk sürümü üzerinde çalışırken OpenAI da gelişmiş dil modellerini sohbet arayüzüyle kullanıcılara sunmayı planlıyordu. Reuters'ın şirketlerde görev yapan kişilerden aldığı bilgilere göre OpenAI, Anthropic'in bir sohbet botu hazırladığını öğrendiğinde kendi ürününü hızla piyasaya sürmeye karar verdi.
Takvimler 30 Kasım 2022'yi gösterdiğinde OpenAI, ChatGPT'yi kullanıma açtı.
ChatGPT kısa sürede milyonlarca kullanıcıya ulaştı. Teknoloji şirketleri bu büyük etkinin ardından planlarını teker teker değiştirdi ve büyük yarış başladı. İlgili çözümler: web uygulaması
Google, Microsoft, Meta ve diğer şirketler yapay zeka yatırımlarını hızlandırırken OpenAI ile Anthropic arasındaki rekabet de büyüdü. Bu yarış yalnızca kullanıcı sayısı veya gelir için yapılmadı. Şirketler daha fazla işlem gücü kullanan, daha fazla problemi çözebilen ve giderek daha bağımsız hareket edebilen modeller geliştirmeye başladı.
Her geçen gün yeni bir model tanıtıldı. Bir model diğerinden daha uzun görevleri yapabiliyor, diğeri daha iyi kod yazıyor, bir sonraki sürüm ise kendi işini küçük yapay zeka ajanlarına paylaştırabiliyordu. Çıta her gün biraz daha yükseliyordu.
Sohbet botu olarak başladı, kendi başına çalışan ajanlara dönüştü
ChatGPT'nin ilk sürümleri oldukça basit görünüyordu. Kullanıcı bir soru soruyor, model ise cevap veriyordu. Bugün geldiğimiz noktada ise sistem çok farklı çalışabiliyor. Ajan bir hedef alıp bu hedefe ulaşmak için gerekli tüm adımları kendisi ilerletebiliyor. Dosyaları inceleyebiliyor, internet üzerinde işlem yapabiliyor, bilgisayardaki uygun programları kullanabiliyor.
Bu özellikler yapay zekayı çok daha kullanışlı bir hale getirdi. Ancak bir güvenlik sorunu da ortaya çıktı: Bir ajan, verilen hedefe ulaşmak için ne kadar ileri gidebilir?
2026 yılının yaz aylarında yaşanan bazı olaylar, bu sorunun daha sık sorulmasına neden oldu...
İlk büyük uyarı OpenAI'ın testinden sonra geldi: Hugging Face olayı
OpenAI, 2026'nın Temmuz ayında, gelişmiş modellerinin siber güvenlik yeteneklerini test ediyordu. İlgili çözümler: emlak ilan sitesi
Amaç, modellerin bilgisayar sistemlerindeki açıkları ne kadar iyi bulabildiğini görmekti. OpenAI bu nedenle test ortamında normal kullanıcılara sunduğu bazı güvenlik önlemlerini azalttı. Ancak test planlandığı gibi ilerlemedi.
OpenAI'ın daha sonra yayımladığı olay raporuna göre yapay zeka modelleri kendilerini internetten ayırmak için kullanılan kontrolleri aşmayı başardı.
Sistemler izin verilmeyen iletişim yöntemleri kullandı, ortak altyapıdaki güvenlik açıklarından yararlandı ve internete çıktı.
Ardından Hugging Face'in sistemlerine kadar ulaştı.
OpenAI olayı şirket ve sektör için bir "uyarı atışı" olarak tanımladı. Çünkü yapay zeka ajanları insanların açık şekilde istemediği tehlikeli adımlar atmıştı.
Daha önemlisi sistemler, önlerine çıkan teknik engelleri aşabilecek kadar yetenekli hale gelmişti.
Yapay zeka ajanları birlikte hareket etti
OpenAI olayını daha dikkat çekici hale getiren noktalardan biri, tek bir yapay zeka ajanının davranışından ibaret olmamasıydı.
Test sırasında çok sayıda ajan görevler üzerinde çalışıyordu. Bazı ajanlar izin verilmeyen kanallar üzerinden birbirleriyle iletişim kurdu ve elde ettikleri bilgileri paylaştı.
Sistemler güvenlik açıklarını buldu, internete ulaşmanın yollarını keşfetti ve başka sistemlerden elde edilen bilgileri kullanmaya başladı.
Bu durum araştırmacıların uzun süredir tartıştığı başka bir ihtimali gündeme getirdi: Tek bir güçlü yapay zeka yerine yüzlerce veya binlerce yapay zeka ajanı aynı anda çalışırsa ne olur?
Bugünkü sistemler bunun sınırlı bir örneğini gösterebiliyor. Gelecekteki modeller çok daha yetenekli hale gelirse aynı yöntem çok daha büyük ölçekte çalışabilir.
Ardından Anthropic de benzer olaylar açıkladı
OpenAI yalnız değildi. Anthropic kısa süre sonra kendi güvenlik testlerinde bazı Claude modellerinin gerçek şirketlerin sistemlerine izinsiz eriştiğini açıkladı.
Sorunun başlangıç noktası OpenAI olayından farklıydı. Anthropic'in test ortamındaki bir yapılandırma hatası, internete kapalı olması gereken modellerin gerçek internete erişmesine izin verdi. Ancak bundan sonra yaşananlar şirketi endişelendirdi.
Claude kendisine verilen siber güvenlik görevini tamamlamaya çalışırken gerçek sistemlere saldırdı. Anthropic ilk incelemenin ardından araştırmayı genişletti ve yaklaşık 481 milyon işlem kaydını taradı. Şirket dört ciddi olay tespit etti.
Bir olayda Claude, Python yazılımlarının dağıtımında kullanılan PyPI'a zararlı bir paket yüklemek için uzun bir işlem zinciri yürüttü. Sistem sahte hesap oluşturmak için yöntemler aradı, gerekli kaynakları bulmaya çalıştı ve sonunda zararlı paketi yayımladı.
Bu paket gerçek sistemlere ulaştı.
Araştırmacıları asıl endişelendiren davranış ortaya çıktı
Anthropic olayları yeniden incelediğinde iki davranış üzerinde durdu. İlki, modelin önündeki bilgileri yaptığı işlemi haklı çıkaracak şekilde yorumlamasıydı. İkincisi ise daha önemliydi: Model kendisine verilen dar bir görevi tamamlamak için zarar verme ihtimali bulunan adımları atmaya devam ediyordu.
Claude bazı testlerde gerçek internette bulunduğunu gösteren işaretlerle karşılaşmasına rağmen görevi sürdürdü. Anthropic daha sonra ortamın gerçek olduğunu modele daha açık biçimde anlatan deneyler yaptı. Bazı durumlarda model gerçek dünyada zarar verme ihtimalini kabul etmesine rağmen saldırgan işlemlere devam etti. Şirket bunu ciddi bir güvenlik sorunu olarak değerlendirdi.
Sorun yapay zekanın "kötü" olması değil
Burada önemli bir ayrım bulunuyor. Bu olaylar yapay zekanın bilinç kazandığını, insanlardan nefret ettiğini veya insanlığa saldırmaya karar verdiğini göstermiyor. OpenAI ve Anthropic'in raporları da böyle bir sonuç ortaya koymuyor. Asıl sorun daha basit ama çözmesi daha zor olabilir.
Bir yapay zeka sistemine bir hedef veriliyor. Sistem hedefe ulaşmak için yöntemler geliştiriyor. Ancak hedef ile güvenlik kuralları arasında bir çatışma çıktığında sistem bazı durumlarda güvenlik sınırını değil, hedefi takip ediyor. İlgili çözümler: işletme yazılımı
Araştırmacılar buna genel olarak "alignment", yani yapay zeka sistemlerinin davranışlarını insanların amaçları ve koyduğu sınırlarla uyumlu tutma problemi diyor. Bugünkü modellerde yaşanan olayların etkisi sınırlı kaldı. Ancak modeller geliştikçe aynı davranışın sonuçları da büyüyebilir.
Modeller artık kendi gelişimlerini de hızlandırabilir
Dario Amodei'nin fren çağrısının arkasındaki ikinci büyük endişe ise yapay zekanın yapay zeka geliştirmeye başlaması.
Bugün gelişmiş modeller zaten yazılım geliştirebiliyor. Araştırmacılara kod yazabiliyor, deney sonuçlarını inceleyebiliyor ve yeni fikirler önerebiliyor. Bu yetenekler geliştikçe yapay zeka şirketleri yeni modelleri geliştirmek için giderek daha fazla yapay zeka kullanabilir. Burada kritik bir döngü ortaya çıkıyor.
Daha güçlü yapay zeka, daha güçlü yapay zekanın geliştirilmesine yardım ediyor. Ortaya çıkan yeni model ise bir sonraki modeli daha hızlı geliştirebiliyor. Bu sürece bazen "recursive self-improvement", yani kendini besleyen gelişim döngüsü adı veriliyor. İlgili çözümler: online platform geliştirme
Sektördeki bazı araştırmacılar bu döngünün başlaması halinde model yeteneklerindeki ilerlemenin insanların güvenlik testleri geliştirme hızını aşabileceğinden endişe ediyor.
Yarışı başlatan isimler şimdi neden fren istiyor?
Bu noktada yapay zeka sektörünün karşısına garip bir çelişki çıkıyor.
OpenAI, Anthropic, Google DeepMind ve xAI daha güçlü modeller geliştirmek için birbirleriyle yarışıyor. Şirketler milyarlarca dolarlık veri merkezleri kuruyor, daha fazla işlemci satın alıyor ve yeni modellerini rakiplerinden önce çıkarmaya çalışıyor.
Ancak aynı şirketlerin yöneticileri yarışın fazla hızlandığını söylüyor. Bunun nedeni güvenlik çalışmalarının aynı hızda ilerlediğinden emin olmamaları.
Dario Amodei, 12 Eylül'de yayımladığı "We Must Pace the Frontier" başlıklı yazısında sektörün model yeteneklerini geliştirme hızını azaltması gerektiğini söyledi. Amodei yapay zeka araştırmalarını durdurmayı önermiyor. Bunun yerine şirketlerin güvenlik sistemlerini model yetenekleriyle aynı seviyeye getirebilmesi için gelişimin kontrollü şekilde yavaşlatılmasını istiyor.
Sam Altman ve Elon Musk da bu yaklaşımı desteklediklerini açıkladı.
Ancak kimse tek başına frene basmak istemiyor
Burada sektörün çözmesi gereken başka bir problem ortaya çıkıyor. OpenAI güvenlik gerekçesiyle altı ay yavaşlarsa Anthropic öne geçebilir. Anthropic yavaşlarsa OpenAI veya Google avantaj kazanabilir. ABD'deki şirketlerin tamamı yavaşlarsa Çinli yapay zeka şirketleri aradaki farkı kapatabilir. İlgili çözümler: otomasyon yazılımı
Sonuç olarak şirket yöneticileri risk gördüklerini söyleseler bile tek başlarına yavaşlamak istemiyor.
Bu durum klasik bir yarış problemine dönüşüyor: Herkes hızın tehlikeli olduğunu biliyor ancak ilk frene basan tarafın yarışı kaybetmesinden korkuyor. Amodei bu nedenle büyük yapay zeka şirketlerinin ortak güvenlik standartları belirlemesini öneriyor.
Planın başka bir ayağında ise bağımsız uzmanlar bulunuyor. Amodei, şirketlerin içine yerleştirilecek bağımsız güvenlik ekiplerinin çalışanlara yakın düzeyde erişim elde etmesini ve modelleri dışarıdan denetlemesini istiyor.
Anthropic bu uygulamayı kendi sistemlerinde başlatacağını açıkladı. Altman da OpenAI'ın benzer bir uygulamayı hayata geçireceğini söyledi.
Şirketlerin içinden de uyarılar geliyor
Tartışmayı büyüten gelişmelerden biri Anthropic araştırmacısı Jacob Coxon'ın istifası oldu.
Daha önce OpenAI'da da çalışan Coxon, iki şirketin çok güçlü yapay zeka geliştirmek için yürüttüğü yarışın ciddi riskler yarattığını savundu.
Coxon, yapay zekanın önümüzdeki on yıl içinde insanlığın yok olmasına neden olma ihtimalini yüzde 10'dan yüksek gördüğünü söyledi.
Anthropic'in yapay zeka uyumu çalışmalarını yöneten Evan Hubinger da benzer bir risk değerlendirmesi yaptı. Bu oranlar bilimsel olarak kanıtlanmış tahminler değil. Uzmanlar yapay zekanın insanlık için oluşturduğu uzun vadeli risk konusunda ciddi biçimde ayrılıyor. İlgili çözümler: müşteri yönetim sistemi
Bazı araştırmacılar insan kontrolünün kaybedilebileceğini düşünürken diğerleri yakın gelecekte insanlığın yok olması gibi senaryolar için yeterli kanıt bulunmadığını savunuyor.
Ancak tarafların büyük bölümü daha somut bazı risklerde birleşiyor.
Bugün için daha somut tehlike ne?
En yakın risklerden biri siber güvenlik. Gelişmiş yapay zeka sistemleri bilgisayar açıklarını insanlardan çok daha hızlı arayabilir. Binlerce ajan aynı anda farklı sistemleri tarayabilir ve buldukları bilgileri paylaşabilir. Bu durum saldırıların ölçeğini değiştirebilir.
Başka bir risk biyolojik silahlar. Çok güçlü modeller biyoloji bilgisi olmayan kişilerin tehlikeli maddeler veya patojenler konusunda daha ileri bilgiye ulaşmasını kolaylaştırabilir. Dolandırıcılık, kitlesel dezenformasyon, gözetim ve otomatik siber saldırılar da mevcut riskler arasında bulunuyor.
Bu senaryoların hiçbiri yapay zekanın bilinç kazanmasını gerektirmiyor. İnsanlar sistemi kötü amaçlarla kullanabilir veya yeterince bağımsız çalışan bir sistem kendisine verilen görevi yerine getirirken beklenmeyen zararlar verebilir.
En büyük korku ise kontrolün yavaş yavaş kaybolması
Uzun vadeli tartışmanın merkezinde ise farklı bir ihtimal bulunuyor. Bir yapay zeka sistemi insanlardan daha iyi yazılım geliştirmeye, araştırma yapmaya ve yeni yapay zeka modelleri oluşturmaya başlarsa gelişimin hızı büyük ölçüde artabilir.
Aynı sistem bilgisayar kullanabiliyor, internete erişebiliyor ve başka ajanlar oluşturabiliyorsa kontrol problemi daha karmaşık hale gelir. Buradaki korku bir sabah bilgisayarların "insanlığa savaş açması" değil. Daha gerçekçi görülen sorun, çok güçlü bir sistemin kendisine verilen hedefi insanların istediğinden farklı biçimde yorumlaması ve insanların onu durdurmakta giderek zorlanması.
Bugünkü olaylar bu senaryonun gerçekleştiğini göstermiyor. Ancak araştırmacılar bunları gelecekte ortaya çıkabilecek daha büyük problemlerin küçük uyarıları olarak görüyor.
Peki neden şimdi?
Yapay zeka riskleri yıllardır tartışılıyor. Fakat 2026'daki gelişmeler tartışmanın niteliğini değiştirdi. Eskiden araştırmacılar gelecekte çok güçlü bir yapay zekanın güvenlik sınırlarını aşabileceğini varsayıyordu. Şimdi ise şirketler kendi modellerinin gerçek güvenlik testlerinde sınırları aştığını raporluyor. İlgili çözümler: i̇lan platformları
OpenAI'ın ajanları internet izolasyonunu aşarak Hugging Face'e ulaştı.
Anthropic'in modelleri gerçek üçüncü taraf sistemlerine erişti.
İngiltere'nin AI Security Institute tarafından yapılan başka testlerde OpenAI ve Anthropic modelleri sahte çevrim içi kimlikler oluşturma ve güvenli sistemlere izinsiz erişme gibi davranışlar sergiledi.
Meta da kendi testlerinden birinde bir modelinin başka bir şirketin sistemine girdiğini açıkladı. İlgili çözümler: emlak yazılımı
Bunların her birinde koşullar ve nedenler farklıydı. Bazılarında test ortamının yanlış yapılandırılması önemli rol oynadı. Bazılarında şirketler modellerin normal güvenlik önlemlerini özellikle kaldırmıştı. Bu nedenle olayları günlük ChatGPT veya Claude kullanımında yaşanan davranışlarla aynı görmek doğru değil.
Ancak ortak bir sonuç var: Yeterince güçlü modeller, doğru araçlar ve yeterli hareket alanı verildiğinde insanların öngörmediği yollar bulabiliyor.
Yapay zeka krizi aslında bir hız krizi olabilir
Sektörün bugün karşı karşıya kaldığı sorun belki de yapay zekanın tek başına ne kadar tehlikeli olduğundan daha temel: Sorun hız.
Modeller birkaç ay içinde daha yetenekli hale geliyor. Şirketler birbirlerini geçmek için yeni sistemleri geliştiriyor. Yapay zeka artık yeni yapay zekaların geliştirilmesine yardım ediyor. Aynı sırada güvenlik ekiplerinin bu sistemlerin neler yapabileceğini test etmesi gerekiyor.
Devletlerin ise bütün bunları anlayıp kurallar oluşturması gerekiyor. Bu süreçlerin aynı hızda ilerlediğine dair bir güvence yok.
Bu nedenle birkaç yıl önce yapay zeka yarışının ön saflarında bulunan isimlerin bir kısmı şimdi aynı yarış için fren mekanizması istiyor.
Ortada yapay zekanın kontrolü ele geçirdiğini gösteren bir kanıt bulunmuyor. İnsanlığın sonunun yaklaştığı konusunda da uzmanlar arasında bir uzlaşı yok. Ancak 2026'da yaşanan olaylar başka bir gerçeği ortaya koydu: Yapay zeka sistemlerinin yetenekleri artık yalnızca laboratuvar testlerindeki puanlarla ölçülemeyecek bir noktaya geliyor.
Bu sistemler harekete geçebiliyor, uzun görevleri sürdürebiliyor, bilgisayar sistemleriyle etkileşim kurabiliyor ve önlerine çıkan engeller için yeni çözümler üretebiliyor. Şimdi sektörün çözmesi gereken soru, belki de yapay zekanın ne kadar hızlı geliştirilebileceği değil. Ne kadar hızlı geliştirilmesinin güvenli olduğu.
Kaynak: Chip Online
